บริษัทด้านความปลอดภัยทางไซเบอร์ UpGuard เปิดเผยผลการวิจัยล่าสุดว่าตรวจพบฐานข้อมูลที่โฮสต์อยู่บนแพลตฟอร์ม Supabase ประมาณ 16,000 แห่ง มีการเปิดเผยข้อมูลส่วนบุคคลของผู้ใช้งานสู่เครือข่ายอินเทอร์เน็ตสาธารณะ โดย Supabase เป็นแพลตฟอร์มสำหรับการจัดเก็บและประมวลผลฐานข้อมูลของนักพัฒนาเว็บและแอปพลิเคชัน ซึ่งเพิ่งได้รับมูลค่าประเมินกิจการแตะระดับ 1 หมื่นล้านดอลลาร์สหรัฐในปีนี้ หลังได้รับความนิยมอย่างมากในกลุ่มนักพัฒนาที่ใช้เครื่องมือปัญญาประดิษฐ์สร้างโค้ด (Vibe Coding)
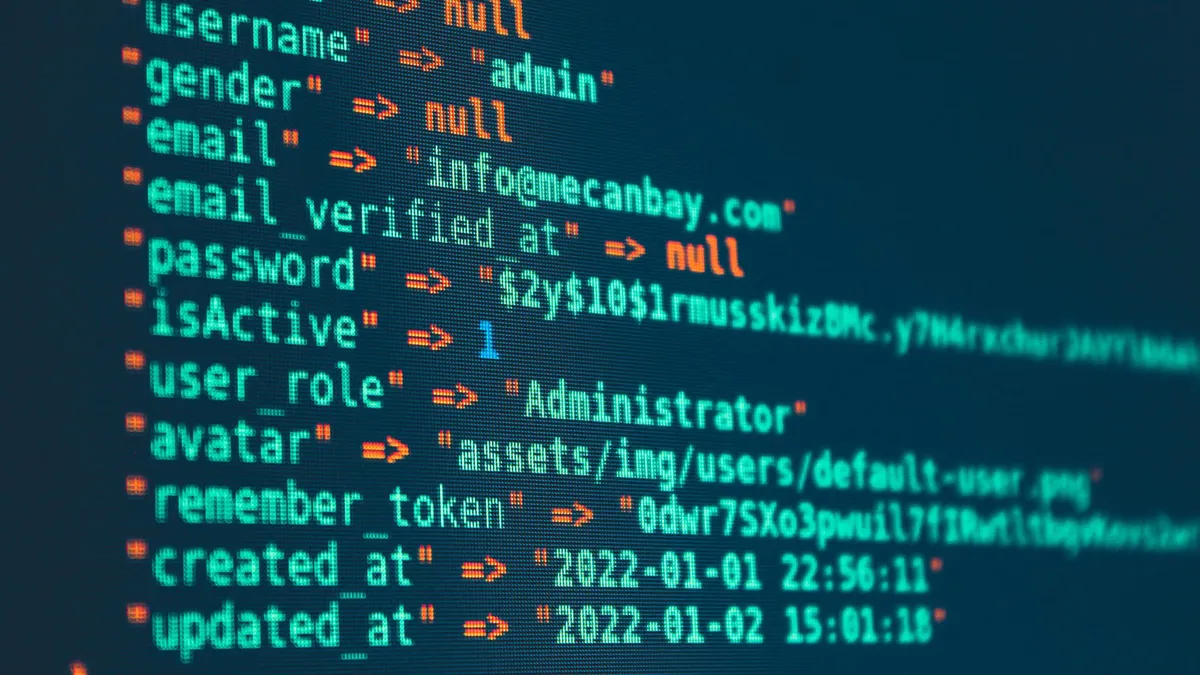
ข้อมูลที่หลุดสู่สาธารณะประกอบด้วยชื่อ นามสกุล ที่อยู่ หมายเลขโทรศัพท์ ไปจนถึงรหัสผ่านและโทเค็นยืนยันตัวตน (Authentication Token) บางส่วน โดย UpGuard ระบุว่าฐานข้อมูลที่พบปัญหามีตั้งแต่บทสนทนาส่วนตัวบนเว็บไซต์ผู้ใหญ่ในอินเดีย ข้อมูลป้ายทะเบียนรถยนต์ของบริการรับจอดรถในสหรัฐฯ ข้อมูลติดต่อของบริการขอย้ายถิ่นฐาน ฐานข้อมูลของสถานกงสุลรัฐบาลในแอฟริกาประจำประเทศฝรั่งเศส ตลอดจนฐานข้อมูลของระบบฟาร์มซิมการ์ดเสมือน (Virtual SIM Farm) ที่ใช้ดักจับรหัส OTP เพื่อทำฟิชชิงและหลอกลวงออนไลน์
การเปิดเผยข้อมูลครั้งนี้มีสาเหตุหลักมาจากการตั้งค่าคอนฟิกูเรชันผิดพลาด (Misconfiguration) และการละเลยความปลอดภัยขั้นพื้นฐาน โดยเฉพาะแอปพลิเคชันที่สร้างขึ้นจากเครื่องมือ AI ซึ่งมักสร้างโค้ดที่มีช่องโหว่ความปลอดภัย หรือผู้พัฒนาขาดความรู้ความเข้าใจในการกำหนดค่าสิทธิ์เข้าถึงฐานข้อมูลอย่างเหมาะสม แม้ชุดข้อมูลส่วนใหญ่ที่พบจะมาจากผู้ใช้ในสหรัฐฯ แต่ประเด็นนี้ถือเป็นปัญหาที่เกิดขึ้นทั่วโลกและเคยถูกตรวจพบในสตาร์ทอัปหลายแห่งมาก่อนหน้านี้
ทางด้าน Bil Harmer ประธานเจ้าหน้าที่ฝ่ายความปลอดภัยสารสนเทศ (CISO) ของ Supabase ชี้แจงว่าระบบของบริษัทได้รับการตั้งค่าความปลอดภัยเริ่มต้นมาตั้งแต่แรก (Secure by Default) โดยการรักษาความปลอดภัยเป็นความรับผิดชอบร่วมกัน (Shared Responsibility) ระหว่างผู้ให้บริการและลูกค้า ซึ่งผู้ใช้จะเป็นผู้ควบคุมการตั้งค่าระบบของตนเอง พร้อมระบุว่าบริษัทมีระบบแจ้งเตือนลูกค้าทันทีเมื่อตรวจพบปัญหาด้านความปลอดภัย และกำลังพัฒนาเครื่องมือเพื่อช่วยให้นักพัฒนาปรับใช้ระบบได้อย่างปลอดภัยยิ่งขึ้น